ホリエのサイバーポリス無料で診断する

読みもの

なぜ、Webサイトのセキュリティ診断が必要なのか

攻撃の多くは、特定の会社を狙い撃ちするより先に、弱点のあるサイトや機器を自動で探すところから始まります。公的な統計をもとに、その仕組みと備え方を解説します。

約5分で読めます

01

攻撃は「狙われたから」ではなく「見つかったから」起きる

インターネット上では、弱点のあるサイトやサーバーを探すプログラムが休みなく巡回しています。会社の規模や知名度は関係ありません。古いソフトウェアや設定のすきが見つかった時点で、攻撃の対象になります。

「うちは小さな会社だから大丈夫」という考えは、この仕組みの前では通用しません。

弱点弱点
巡回プログラムは、相手を選ばず、弱点の有無だけを見ています。

02

数字で見る、いまの被害

226件

令和7年に警察庁へ報告されたランサムウェアの被害件数

63.3%

そのうち中小企業の割合(143件)

66.3%

感染経路が判明したもの(92件)のうち、VPN機器からの侵入の割合
組織規模別の内訳(令和7年・全226件)
中小企業143件
大企業64件
団体等19件

出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月)(新しいタブで開きます)

被害の6割以上は中小企業です。インターネットに公開している機器やシステムの弱点が、侵入の入口になっています。

情報セキュリティ10大脅威 2026【組織】
  1. 1ランサム攻撃による被害診断で備えられる
  2. 2サプライチェーンや委託先を狙った攻撃
  3. 3AIの利用をめぐるサイバーリスク
  4. 4システムの脆弱性を悪用した攻撃診断で備えられる
  5. 5機密情報を狙った標的型攻撃
  6. 6地政学的リスクに起因するサイバー攻撃(情報戦を含む)
  7. 7内部不正による情報漏えい等
  8. 8リモートワーク等の環境や仕組みを狙った攻撃
  9. 9DDoS攻撃(分散型サービス妨害攻撃)
  10. 10ビジネスメール詐欺

出典:IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威 2026」(2026年1月)(新しいタブで開きます)

03

入口は、見えないところにある

攻撃の入口になりやすいのは、画面を見ているだけでは気づけない部分です。代表的なものを4つ挙げます。

古いままのソフトウェア

CMS・プラグイン・サーバーソフトの弱点(脆弱性)は日々公開され、攻撃の手順も出回ります。更新が止まったサイトは、その一覧と照合されるだけで見つかります。
設定のすき

通信の暗号化(TLS)の古い方式や、ブラウザに守り方を伝えるセキュリティヘッダーの不足は、画面の見た目では気づけません。

公開されたままのファイルや管理画面

バックアップや設定ファイル、ログイン画面が誰でも開ける場所に残っていると、侵入の足がかりになります。

なりすましメールへの備え

送信ドメイン認証(SPF・DMARC)が無いと、自社のドメインを名乗る偽メールを受け取った側が見分けにくくなります。

04

被害は、自社だけでは終わらない

  1. 入口

    弱点が見つかる

    自動巡回で、古いソフトや設定のすきが見つかる

  2. 侵入

    侵入・改ざん

    管理画面やサーバーに入られ、ページの書き換えや不正なプログラムの設置

  3. 拡大

    情報の持ち出し

    顧客情報の漏えい、サイト訪問者への被害、取引先への攻撃の踏み台

  4. 影響

    事業への影響

    復旧費用・業務停止・報告と通知の対応・取引先や顧客からの信用の低下

法律で求められる対応もあります

不正アクセスなど、不正の目的で行われたおそれがある個人データの漏えい等は、人数にかかわらず、個人情報保護委員会への報告と本人への通知が必要です。

出典:個人情報保護委員会「漏えい等の対応とお役立ち資料」(新しいタブで開きます)

05

セキュリティ診断でわかること

簡易診断・詳細診断は、対象サイトに負荷や改変を与えない非侵入型の診断です。外から見える情報とサイトの通常の応答をもとに、攻撃者が最初に確認する点を先回りして調べます。

簡易診断

非侵入型無料

ドメインを入力するだけで、公開情報とサイトの通常の応答から、リスクの要点をわかりやすいレポートでお届けします。

無料で診断する

詳細診断

非侵入型初回 55,000円〜(税込)

簡易診断の結果を、技術的な詳細と対策の進め方まで踏み込んだレポートでお届けします。制作会社や開発担当者への修正依頼にそのまま使えます。単発のほか、毎月の定期検診もお選びいただけます。

詳細診断を申し込む

さらに踏み込んだ診断も、順次ご提供予定です。

将来提供予定

完全診断

侵入型

事前に実施範囲と日時をご相談・ご同意いただいたうえで、実際の攻撃手法で侵入できるかまで確かめる、踏み込んだ診断です。

確認する主な項目

  • 通信の暗号化TLS の方式・証明書の有効期限や設定
  • セキュリティヘッダーブラウザ側の防御を有効にする設定
  • ソフトウェアと既知の脆弱性見えているバージョンと公開済みの脆弱性情報の照合
  • 外から見えている情報公開されたままのファイル・管理画面・不要な情報の露出
  • メールのなりすまし対策SPF・DMARC などの送信ドメイン認証
  • DNS の設定ドメインの設定に、乗っ取りや改ざんにつながる不備がないか
  • 攻撃シナリオ分析見つかった点を組み合わせると、どんな被害につながり得るか
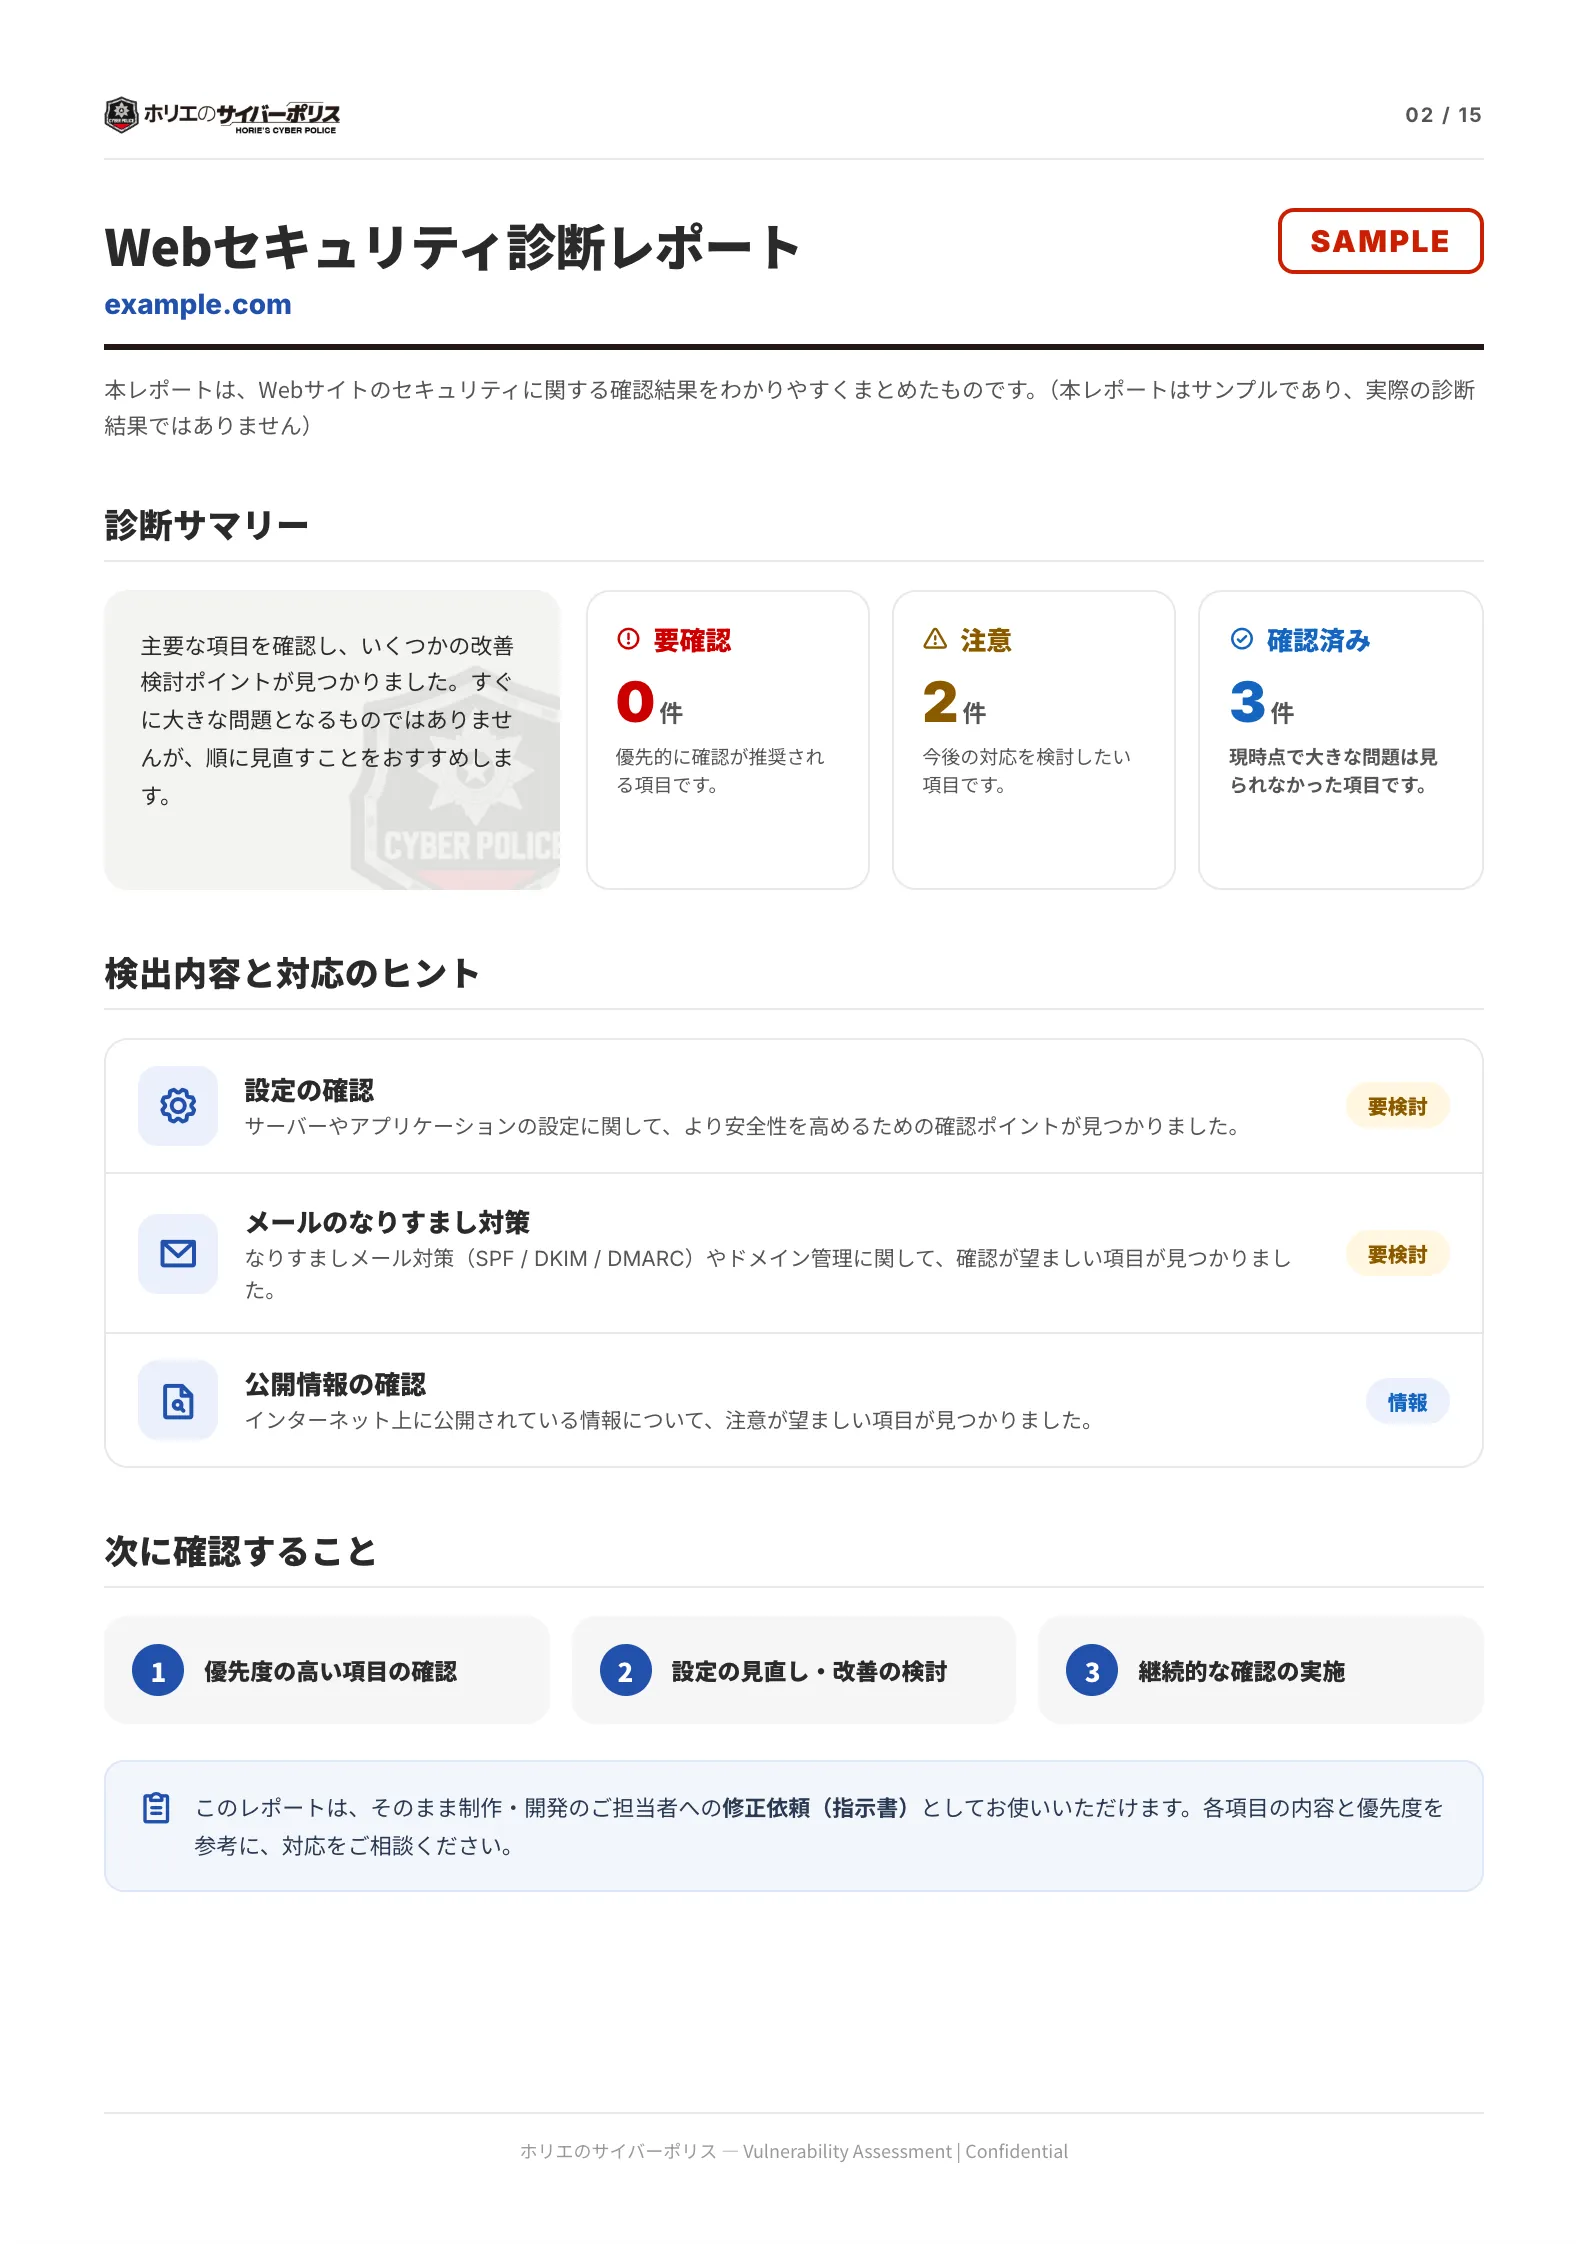
ホリエのサイバーポリスの診断レポートのサンプル
結果は、専門知識がなくても読めるレポートでお届けします。

06

一度きりで終わらせない理由

  1. サイトは変わるページの追加、プラグインの導入、制作会社による改修のたびに、状態は変わります。
  2. 弱点は新しく見つかる昨日まで安全だったソフトウェアにも、新しい脆弱性が公開されます。
  3. だから、定期的に点検する健康診断と同じように、今の状態を定期的に確かめることが、いちばん確実な備えです。

まずは、今の状態を知ることから

ドメインを入力するだけで、無料の簡易診断をお申し込みいただけます。

出典

© ホリエのサイバーポリスBACK TO TOP